
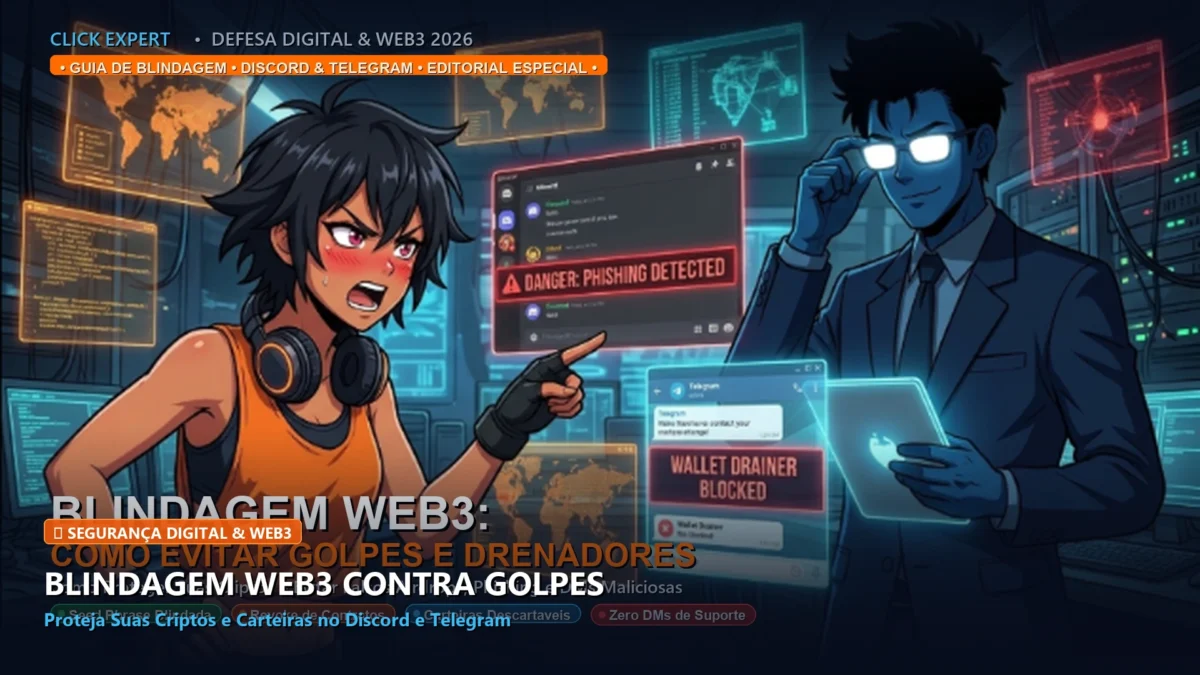
No ecossistema cripto de 2026, a maior vulnerabilidade de segurança raramente está na criptografia da blockchain, ela reside na psicologia humana. Com servidores de Discord e canais de Telegram se tornando o epicentro das comunidades de finanças descentralizadas (DeFi) e colecionáveis, criminosos virtuais sofisticaram táticas de engenharia social para roubar patrimônio antes que o usuário perceba a invasão.
O que é a Blindagem Web3? É o protocolo de defesa ativa e higiene digital em finanças descentralizadas que combina segregação física de carteiras (carteiras frias para custódia vs. carteiras descartáveis para airdrops), revogação periódica de autorizações de contratos inteligentes (smart contracts) e bloqueio rigoroso de mensagens diretas não solicitadas em plataformas sociais como Discord e Telegram.
Leitura dinâmica • Click Expert
Para se proteger dos golpes Web3 mais comuns no Discord e Telegram, nunca compartilhe sua seed phrase, use carteiras separadas para interagir com sites suspeitos, revogue aprovações de contratos inteligentes regularmente e desconfie de qualquer link de “airdrop” ou suporte que peça acesso à sua carteira. A segurança começa com a desconfiança saudável, não com a ganância por recompensas.
🎬 Bastidores do Click Expert • Bate-Bola da Redação
Debate Editorial
Co-Host Geek & Gamer
Estrategista & Fundador
Co-Host Geek & Gamer
Estrategista & Fundador
Fala, galera do Click Expert. Se você já sentiu aquele frio na barriga (ou melhor, no estômago, porque a gente comeu pão de queijo demais) ao ver um airdrop prometer muito mais do que o salário de um estagiário, esse artigo é pra você.
Vivemos em outubro de 2026. A Selic tá em 13,75% ao ano, o dólar cotando perto de R$ 5,10 e o IPCA em 4,58%.
O problema não é a tecnologia. É você clicando no link que parece a porta do Walmart mas é na verdade a entrada do inferno do Dark Souls, só que sem chance de respawn.
Vamos blindar essa vida digital antes que seu portfólio vire pó digital.
O Golpe do “Airdrop” que é mais falso que promessa de coach
A primeira linha de frente dos golpes Web3 é o airdrop. Aquele famoso “ganhe tokens grátis por seguir e compartilhar”. Parece legítimo, né? É como encontrar uma poção de mana no meio da floresta. Mas calma, não é sempre que é veneno.
O golpe aqui é sutil. Eles criam um site que IMITA perfeitamente a interface de um projeto legítimo (ou inventam um do zero com arte de IA incrível). Você conecta sua carteira, clica em “Claim” e, num piscar de olhos, a transação é aprovada.
O que aconteceu? Você assinou um contrato inteligente que dá permissão ao golpista de sacar qualquer ativo da sua carteira, não só o token do airdrop. Isso é a tal da aprovação ilimitada.
Imagine que você vai ao banco sacar R$ 100. O caixa te pede para assinar um papel que diz: “Autorizo o banco a sacar qualquer valor da minha conta a qualquer momento, sem limite, para qualquer pessoa”. Você assinaria? Claro que não. Mas no Web3, a gente assina isso achando que é só um “OK” para receber um token de meme.
O golpe no Discord cripto geralmente começa com um DM (mensagem direta) de alguém que diz ser “Suporte Oficial” ou um mod do servidor. Ele pede para você verificar a identidade clicando num link externo. O link leva a um site de phishing que copia a logo do MetaMask ou da Phantom.
A dica de ouro? NUNCA clique em links DM. Se o suporte for real, ele vai te dizer para ir ao servidor oficial e procurar o canal #faq ou #suporte. Se ele te manda link direto, é golpista. Ponto final.
Co-Host Geek & Gamer
Estrategista & Fundador
Co-Host Geek & Gamer
Estrategista & Fundador
Drenagem de Carteira: Quando o “Approve” vira roubo legal
Aqui entramos no conceito técnico, mas sem aquele papo chato de banco. Vamos falar de aprovações (approvals).
No mundo Web3, para que um aplicativo (dApp) possa mexer com seus tokens, ele precisa de permissão. Essa permissão é chamada de “allowance”. Por segurança, muitos usuários dão a aprovação ilimitada (unlimited approval) para facilitar a vida, já que ter que aprovar todo dia é chato.
O problema? Se o contrato inteligente que você aprovou for malicioso (ou se ele for hackeado), o atacante pode sacar tudo o que você tem, não só o token que você estava tentando comprar.
É como dar uma cópia da sua chave mestra para o porteiro e descobrir que ele tem cópias para todos os seus vizinhos e ainda vende acesso para desconhecidos.
Como se proteger disso? Você precisa revogar (revoke) essas permissões regularmente.
Existem ferramentas que fazem isso automaticamente, mas o conceito é simples: vá em sites como Revoke.cash (ou similares seguros) e veja quais contratos têm acesso à sua carteira. Se você já não usa aquele projeto de DeFi do mês passado, revogue a permissão.
No Telegram, o golpe da drenagem também é comum. Grupos de “pump and dump” ou “sinais exclusivos” pedem para você conectar a carteira em um site para “validar” que você é membro do grupo. É aí que acontece a drenagem. O site pede a aprovação do token nativo ou de USDT. Se você aprovar, eles limpam a conta.
Co-Host Geek & Gamer
Estrategista & Fundador
Co-Host Geek & Gamer
Estrategista & Fundador
A Seed Phrase: A Relíquia que Não Se Compartilha
Se existe um mantra no Web3, é este: Nunca, em hipótese alguma, compartilhe sua Seed Phrase (frase semente).
A seed phrase são aquelas 12 ou 24 palavras que geram sua carteira. É a chave mestra do seu cofre. Se alguém tem suas palavras, ela tem seu dinheiro. Não importa se é o suporte do MetaMask, o suporte da Binance, o governo ou o seu melhor amigo pedindo dinheiro emprestado.
No Discord e Telegram, os golpistas criam cenários de urgência. “Sua conta será banida em 10 minutos se não verificar a identidade no nosso site oficial”. O site pede para você digitar as palavras da seed phrase para “restaurar” ou “verificar” a conta.
Isso é golpe 100% das vezes. Nenhuma plataforma legítima vai pedir suas palavras.
Guarde sua seed phrase em um lugar físico, seguro e seco. Metal é melhor que papel (papel pega fogo, papel apodrece). Escreva à mão. Não tire foto. Não salve no bloco de notas do celular. Não mande por email.
É como guardar a fórmula da Coca-Cola. Se você postar no Twitter, alguém vai roubar a receita e fazer uma versão falsa que te deixa doente.
Co-Host Geek & Gamer
Estrategista & Fundador
Co-Host Geek & Gamer
Estrategista & Fundador
FOMO e Grupos de Pump: A Isca do Golpe
Outro golpe clássico é o grupo de “pump” no Telegram. Eles te convidam para um grupo onde “os insiders” sabem qual token vai explodir.
A mecânica é simples: 1. Eles acumulam um token desconhecido e barato. 2. Eles dizem para o grupo comprar juntos num horário específico. 3. O preço sobe porque muita gente compra. 4. Os criadores do grupo vendem tudo (dump) no topo. 5. O preço despencando. Você fica com o saco cheio de tokens que viraram pó.
Isso é pirâmide com tecnologia blockchain. E a pior parte? Você não perde só dinheiro, você perde tempo e energia emocional. É como jogar Genshin Impact e gastar tudo em um banner que não tinha o personagem que você queria, só para descobrir que o banner tinha um rate de drop pior que o do final do jogo.
O FOMO (medo de ficar de fora) é o inimigo número 1. Quando você vê todo mundo lucrando, sua mente diz “eu preciso entrar agora”. Mas no Web3, quem entra por último geralmente paga a conta.
Blindagem Prática: Seu Checklist de Sobrevivência
Vamos à parte útil. Como você, gamer brasileiro que quer ganhar dinheiro sem ser hackeado, se protege?
- Carteira Quente Separada: Não use sua carteira principal (onde guarda seu dinheiro de longo prazo) para navegar em sites novos. Use uma carteira “hot wallet” (como MetaMask ou Rabby) específica para interagir com dApps. Se ela for drenada, seu dinheiro principal está salvo. É como ter uma conta poupança separada da conta corrente.
- Revogue Permissões: Use ferramentas de revogação semanalmente. Não deixe contratos antigos te assombrarem.
- Verifique URLs: Antes de conectar a carteira, olhe a URL. Golpistas usam domínios parecidos como `metamask-support.com` em vez de `support.metamask.io`. O erro de um ponto é a diferença entre o paraíso e o inferno.
- Desconfie de Urgência: Se alguém te pressiona para agir rápido, é golpe. Golpistas querem que você pense com o coração (ou com a ganância), não com a cabeça.
- Seed Phrase Offline: Sua seed phrase nunca deve tocar a internet. Só papel, metal ou um dispositivo hardware (como Ledger ou Trezor).
| Golpe Comum | Como Funciona | Como Se Proteger |
|---|---|---|
| Airdrop Falso | Site clonado pede conexão e aprovações ilimitadas. | Não conecte carteira em sites desconhecidos. Verifique links oficiais. |
| Suporte Falso | DM no Discord/Telegram pedindo para clicar em link. | Nunca clique em links de DM. Procure suporte no servidor oficial. |
| Drenagem por Permit | Aprovação de contrato malicioso que saca tudo. | Revogue permissões regularmente. Use carteiras com permissões limitadas. |
| Pump and Dump | Grupo promete lucro rápido, vende no topo. | Desconfie de promessas de lucro garantido. Não entre em grupos de sinais. |
| Roubo de Seed | Site pede as 12/24 palavras para “verificar”. | Nunca digite a seed em nenhum site. Guarde offline. |
A tecnologia Web3 é incrível. Ela devolve a soberania financeira para as pessoas. Mas soberania exige responsabilidade. Não adianta ter a chave do carro mais rápido do mundo se você não sabe dirigir e entra em um muro a 200km/h.
Seja inteligente. Use a cabeça. E se der errado, lembre-se: no mundo real, você pode chamar a polícia. No Web3, a única polícia é a sua própria cautela.
Co-Host Geek & Gamer
Estrategista & Fundador
Co-Host Geek & Gamer
Estrategista & Fundador
❓ Perguntas Frequentes (FAQ)
1
O que fazer se já conectei a carteira em um site suspeito?
Desconecte a carteira imediatamente. Vá a um site de revogação (como revoke.cash) e revogue todas as permissões de contratos desconhecidos. Mova seus fundos restantes para uma nova carteira limpa.
2
A MetaMask ou Phantom podem me pedir a seed phrase?
Não. Nenhuma carteira legítima pedirá suas 12 ou 24 palavras. Se alguém pedir, é golpe. Guarde suas palavras apenas em local físico seguro.
3
Como sei se um airdrop é legítimo?
Verifique os canais oficiais do projeto no Twitter, Discord ou site oficial. Se o airdrop for anunciado apenas por DMs ou links de terceiros, é falso.
4
O que é drenagem de carteira e como evito?
É quando um contrato malicioso saca seus ativos após você aprovar permissões. Evite revogando permissões regularmente e usando carteiras com limites de aprovação ou carteiras separadas para atividades de risco.
Continuação da Jornada Click Expert
Dropshipping Geek Nacional: Como Vender Camisetas e Luminárias de Anime Sem Manter Estoque Físico →
Descubra mais sobre Click Expert
Assine para receber nossas notícias mais recentes por e-mail.


Deixe um comentário